סקר קוד עונה על השאלה: "המערכת הקיימת שלנו תעמוד במה שאנחנו רוצים לבנות עכשיו?" אם הבסיס יציב, ממשיכים. אם צריך לעדכן תשתית קריטית, הסקר מראה בדיוק מה, ומעריך כמה עבודת הכנה תידרש.
4. אחרי אירוע אבטחה או כשל ברגולציה
משהו השתבש: פריצה, בדיקת חדירה שנכשלה, ממצא בביקורת רגולציה. אתם צריכים לראות את כל החולשות, ולא רק את זו שניצלו.
סקירת אבטחה ברמת הקוד מגיעה עמוק יותר מכלי סריקה אוטומטיים. היא בודקת את תהליכי ההזדהות, הטיפול בנתונים, בקרת הגישה וההצפנה. כלים אוטומטיים תופסים חולשות מוכרות. סוקר מנוסה תופס את הפגמים הלוגיים שייחודיים לאפליקציה שלכם, ובדיוק אותם תוקפים מנצלים בפועל.
5. כשקצב הפיתוח ירד ואף אחד לא יודע להסביר למה
פעם הצוות שלכם שחרר פיצ׳רים בכל ספרינט. היום פיצ׳ר באותו גודל לוקח 3 עד 4 ספרינטים. הצוות אומר "חוב טכני", אבל לא מצביע על בעיות ספציפיות. סקר ממפה את החוב, מכמת אותו וקובע מה לתקן קודם.
זו בעצם הסיבה הנפוצה ביותר לסקרים שאנחנו עושים. מישהו בכיר מרגיש שהפיתוח זז לאט מדי, אבל ההסברים של הצוות מעורפלים. עם ניתוח אובייקטיבי מבחוץ, אפשר סוף סוף לצאת מהתקיעות.
ועוד שלושה רגעים ששווה לעשות בהם סקר
אחרי שהמהנדסים הראשונים עזבו. הידע יוצא מהדלת יחד איתם. סקר מתעד מה קיים, מוצא תלויות לא מתועדות ומסמן את האזורים שרק אדם אחד הבין.
לפני שגדלים. קוד שעובד ל-1,000 משתמשים יכול לקרוס ב-100,000. סקר בוחן את החלטות הארכיטקטורה ומוצא את צווארי הבקבוק לפני שהם הופכים להשבתות.
לפני דדליין של רגולציה. SOC 2, ISO 27001 ו-PCI דורשים כולם נוהלי אבטחה מתועדים. סקר מוצא את הפערים לפני שהמבדק הרשמי ימצא אותם.
מה מקבלים בסוף
סקירת ארכיטקטורה
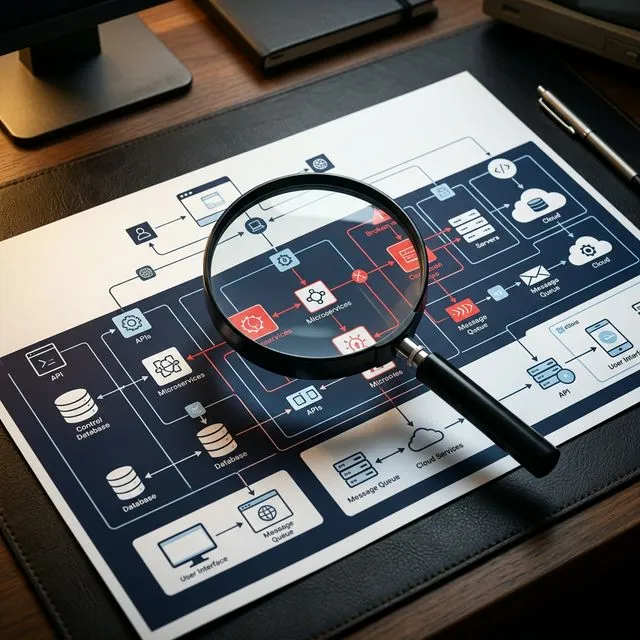
מפה של מבנה המערכת: רכיבים, שירותים, תלויות וזרימת נתונים. אנחנו בודקים אם הארכיטקטורה תומכת ביעדים שהגדרתם: גדילה, פיצ׳רים חדשים, ביצועים.
איכות הקוד
ניתוח סטטי מודד את הבסיס: מורכבות, שכפול קוד, Code Smells ועמידה במוסכמות של ה-Framework. התובנות החשובות מגיעות מהסוקר, שקורא את התוצאות של הכלים ומוסיף עליהן.
| מדד | מה הוא אומר לכם |
|---|
| מורכבות ציקלומטית (Cyclomatic Complexity) | כמה קשה להבין את הקוד ולשנות אותו |
| כיסוי בדיקות | איזה אחוז מהקוד מכוסה בבדיקות אוטומטיות |
| מצב התלויות | כמה מעודכנות הספריות החיצוניות |
| שכפול קוד | כמה לוגיקה מועתקת מגדילה את השטח שבו באגים יכולים להופיע |
| יחס תיעוד | כמה קל יהיה להעביר את הידע הלאה |
סקירת אבטחה
הזדהות, הרשאות, טיפול בנתונים, אבטחת API, בדיקת קלט וחולשות בתלויות. זו לא בדיקת חדירה (זה שירות נפרד), אבל היא תופסת בעיות אבטחה בארכיטקטורה, שבדיקות חדירה מפספסות לא פעם.
באפליקציות שמטפלות במידע פיננסי או רפואי, פרק האבטחה לבדו מצדיק בדרך כלל את עלות הסקר. במאמר שלנו על אבטחת אפליקציות תמצאו מה אמור להיות אצלכם כבר עכשיו.
רשימת החוב הטכני
אנחנו ממיינים כל פריט של חוב טכני לפי השפעה (כמה הוא מאט את הפיתוח או מסכן בהשבתה), מאמץ (כמה זמן ייקח לתקן) ודחיפות (כמה מהר המצב יחמיר אם תתעלמו). התוצאה היא רשימה מתועדפת שהצוות יכול לעבוד לפיה, פריט אחרי פריט.
כל ממצא מפרט את הבעיה, את הסיכון ואת התיקון, ומשויך לאחת משלוש רמות:
| רמה | מתי לטפל |
|---|
| קריטי | מיד |
| חשוב | תוך 30 יום |
| שיפור | בתכנון של הרבעון הבא |
תקציר מנהלים
מסמך לא טכני לדיונים בדירקטוריון. הוא עונה על השאלות: "הקוד הזה בריא? מה הסיכונים? במה כדאי להשקיע?"
איך זה עובד
שבוע 1: גישת קריאה בלבד למאגר הקוד, הרצת כלים אוטומטיים, סקירת הגדרות ה-CI/CD ושיחות ראשונות עם הצוות.
שבוע 2: קריאה מעמיקה של הקוד בנתיבים הקריטיים, ראיונות עם המפתחים על נקודות הכאב, והצלבה בין מה שהכלים מצאו למה שהצוות מספר.
שבוע 3: דוח מסכם עם המלצות ספציפיות שאפשר ליישם. לא "לשפר את איכות הקוד", אלא "להוציא את עיבוד התשלומים מהתיקייה /services/payments לשירות נפרד. הערכת מאמץ: 2 עד 3 שבועות."
כמה עולה סקר קוד
סקר קוד אצלנו לוקח 2 עד 4 שבועות, לפי הגודל והמורכבות של הקוד. המחיר מתחיל בדרך כלל ב-25,000 ש״ח ויכול להגיע ל-60,000 ש״ח. אנחנו מגדירים את היקף הסקר מראש, ושולחים הערכת היקף תוך 24 שעות מהשיחה הראשונה. מה כלול בסקר, תמצאו בעמוד שירות סקר הקוד.
שאלות נפוצות
המפתחים שלנו לא ייעלבו?
מפתחים טובים שמחים על סקר. סוף סוף מישהו מאשר את החששות שהם מעלים כבר הרבה זמן. הציגו את זה כ"אנחנו רוצים חוות דעת מקצועית כדי להשקיע נכון", ולא כ"אנחנו לא סומכים על הצוות".
מה ההבדל בין סקר קוד ל-Code Review?
Code Review קורה תוך כדי פיתוח, בסקירה של Pull Requests. סקר בודק את הבריאות של כל הקוד בנקודת זמן אחת. Code Review תופס באגים בודדים. סקר תופס בעיות מערכתיות.
תציגו את הממצאים לדירקטוריון או למשקיעים?
אנחנו מוסרים את הדוח לכם, ואתם מחליטים מה לשתף. הרבה לקוחות משתפים תקציר עם הדירקטוריון, כדי להראות שעשו בדיקת נאותות.
מה עושים עם הדוח?
מתייחסים אליו כמו לתוכנית עבודה מתועדפת. מטפלים מיד בבעיות האבטחה הקריטיות. מכניסים את השיפורים עם ההשפעה הגבוהה והמאמץ הנמוך ל-2 עד 3 הספרינטים הבאים. משתמשים בתקציר המנהלים כדי לגייס תקציב לפריטים הגדולים. ואם אתם בודקים גם מודרניזציה של מערכות Legacy, הנתונים מהסקר נכנסים ישר להצדקה העסקית.
רוצים להגדיר היקף לסקר הקוד שלכם? דברו איתנו.