שכבה 2: אסטרטגיית האיכות בידי אנשים (שיקול דעת, הקשר, יצירתיות)
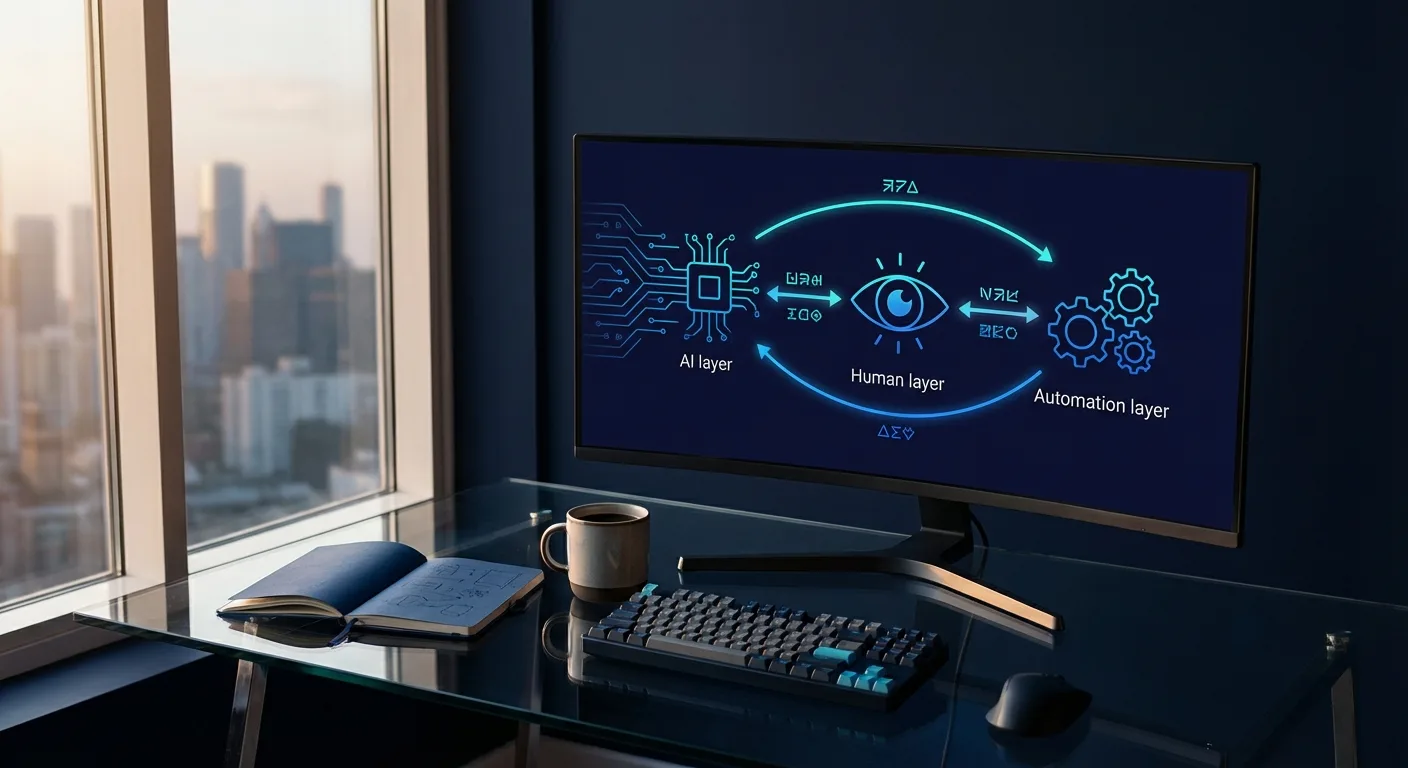
האנשים אחראים על מה שה-AI לא יודע לעשות:
תכנון אסטרטגיית הבדיקות: להחליט מה בודקים, לאיזה עומק, ואיפה משקיעים בכיסוי. זה דורש הבנה של הסיכון העסקי, של התנהגות הלקוחות ושל התחרות. ה-AI יגיד לכם איזה קוד השתנה. הוא לא יגיד לכם אילו מהשינויים הכי חשובים להכנסות שלכם.
בדיקות חקר: החשיבה היצירתית של מי שמנסה לשבור את המוצר. הוא הולך בנתיב המוזר, מקליד את הקלט הלא סביר ומנסה את ההתנהגות שאף מפרט לא צפה. כאן אנשי QA מוצאים את הבאגים החשובים ביותר, אלה שלבדיקות האוטומטיות לא עלה בדעתן לבדוק.
אבטחה בהקשר עסקי: ה-AI תופס פגיעויות מהסוג ש-OWASP מתעד. אנשים תופסים את לוגיקת ההרשאות שמאפשרת ללקוח אחד לראות נתונים של לקוח אחר. אבטחה לפי דפוסים, מול אבטחה לפי הקשר.
נגישות ואיכות UX: בדיקות עם קוראי מסך וניווט במקלדת, מנקודת המבט של משתמשים שעובדים עם המוצר אחרת מהמפתחים שלכם.
מדדי איכות ודיווח: לפרש מה הנתונים אומרים, לזהות מגמות ולהמליץ על שינויים באסטרטגיית ה-QA.
החלק הצפוי בכיסוי: 30% עד 40% מנפח ההרצה, אבל הבדיקות האלה מכסות 70% עד 80% מאזורי הסיכון הקריטיים.
שכבה 3: אכיפה ב-CI/CD (שערים אוטומטיים, Zero Trust)
ה-Pipeline אוכף את האיכות בלי שאדם צריך להתערב:
| שער | מה רץ | מי אחראי | SLA |
|---|
| לפני Commit | Linting, בדיקת טיפוסים, סריקת אבטחה ב-AI | צוות הפלטפורמה | פחות מ-10 שניות |
| בדיקת PR | בדיקות רגרסיה שה-AI ייצר, ובדיקות Unit | ה-AI והמפתחים | פחות מ-5 דקות |
| לפני פריסה | כל חבילת ה-AI, ובדיקות הנתיב הקריטי שאנשים כתבו | ה-AI וצוות ה-QA | פחות מ-15 דקות |
| אחרי פריסה | בדיקות Smoke ורגרסיה ויזואלית ב-AI | ה-AI | פחות מ-2 דקות |
| כל לילה | החבילה המקיפה, ביצועים וסריקות אבטחה | ה-AI וצוות ה-QA | פחות משעה |
העיקרון: שום קוד לא מגיע ל-Production בלי לעבור את השערים האוטומטיים. אנשים לא מאשרים פריסות ידנית, המערכת מאשרת. אנשים נכנסים לתמונה כששער נכשל.
איפה סוכני בדיקות AI נכשלים
הרחבנו על זה, עם דוגמאות מההטמעות שלנו, במה סוכני QA אוטונומיים באמת עושים.
הגבול בין שכבה 1 לשכבה 2 חשוב, כי הסוכנים נכשלים במקומות צפויים. ובדרך כלל אלה בדיוק המקומות שבהם הסיכון שלכם הכי גבוה.
כללים עסקיים. סוכן יכול לוודא ששדה ההנחה משנה את הסכום. הוא לא יכול לוודא שההנחה עומדת בכללי הצירוף שלכם, בתנאי התוקף, בזכאות ובמגבלות הגאוגרפיות. בתהליך של הגשת בקשות להלוואה אצל לקוח פינטק, סוכן ייצר חבילה גדולה של בדיקות, וכולן עברו. והתהליך עדיין קיבל בקשות מעל התקרה הרגולטורית בחלק מפלחי הלקוחות. הסוכן לא ידע שהרגולציה בכלל קיימת.
אבטחה שתלויה בהקשר. סוכנים מריצים היטב בדיקות לפי דפוסים ל-XSS, SQL Injection ו-CSRF. הם לא יודעים שאפליקציית הבריאות שלכם שומרת מידע רפואי מזהה, שלקוחות במערכת (Tenants) לעולם לא אמורים לראות את הנתונים אחד של השני, או ש-Endpoint מסוים שמור לתפקיד אחד בלבד. באגי האבטחה היקרים יושבים בלוגיקה העסקית, שפותחת פרצות בהרשאות.
מקרי קצה שצריכים עין אנושית. משתמש עם קורא מסך בעמוד התשלום. חיבור שנופל באמצע תשלום. שם שמוקלד בשפה שהמפתח לא צפה, נגיד בעברית או בערבית. איש QA טוב מנסה את הנתיב המוזר בכוונה. סוכן הולך בנתיב הצפוי.
תהליכים שעוברים בכמה מערכות. סוכן יכול לבדוק כל נקודת אינטגרציה לבד. הוא מתקשה ברצף המלא: תשלום נכשל, ה-CRM מתעדכן, המשתמש מקבל התראה ואירוע האנליטיקה נשלח, והכול בסדר הנכון.
תוכנית ההטמעה ל-90 יום
חודש 1: יסודות (שבועות 1 עד 4)
שבועות 1 ו-2: סקר ובחירת כלים
- סקר של כיסוי הבדיקות הקיים, וזיהוי ה-20% מהקוד שאחראים ל-80% מהבאגים ב-Production
- בחירת כלי בדיקות AI לפי הטכנולוגיות שלכם (אנחנו בוחנים כלים מחדש בכל פרויקט, כי השוק משתנה כל רבעון)
- הגדרת הגבול בין האנשים ל-AI: רשימה של כל פעילויות הבדיקה, וסיווג של כל אחת לאחריות של ה-AI, של האנשים או משותפת
שבועות 3 ו-4: השכבה הראשונה של AI
- רגרסיה ויזואלית ב-AI על כל העמודים
- בדיקות חוזה ל-API שה-AI מייצר, ל-10 ה-Endpoints המרכזיים
- הגדרת שערי CI/CD עם SLA מתאים
אבן דרך: ה-AI מריץ בדיקות בכל פריסה. האנשים עדיין עושים את כל השאר, אבל רואים מה ה-AI תופס.
חודש 2: אינטגרציה (שבועות 5 עד 8)
שבועות 5 ו-6: Pipeline ליצירת בדיקות ב-AI
- מחברים את יצירת הבדיקות ב-AI ל-Diff של כל שינוי בקוד
- בונים לולאות משוב: כשבדיקות שה-AI ייצר מתריעות לשווא, אנשים מתקנים אותן, והמערכת לומדת
- מתחילים למדוד: שיעור הגילוי של ה-AI מול שיעור הגילוי של האנשים, לפי סוג באג
שבועות 7 ו-8: שינוי במבנה הצוות
- מעבירים את אנשי ה-QA מהרצת בדיקות לאסטרטגיה ולבדיקות חקר
- מלמדים את הצוות לנהל את כלי ה-AI ולכתוב פרומפטים ליצירת בדיקות
- מקימים Quality Guild: פגישה שבועית שבה האנשים בוחנים כמה בדיקות ה-AI אפקטיביות, ומכווננים את האסטרטגיה
אבן דרך: ה-AI מריץ 40% עד 50% מהבדיקות. האנשים מתמקדים בבדיקות שדורשות שיקול דעת. שיעור הדליפה ל-Production (Defect Escape Rate) ירד באופן מדיד.
חודש 3: אופטימיזציה (שבועות 9 עד 12)
שבועות 9 ו-10: יכולות AI מתקדמות
- בחירת בדיקות בעזרת AI (הרצה חזויה לפי דפוסי השינוי בקוד)
- ניתוח השפעה של בדיקות (Test Impact Analysis) מבוסס AI
- ניטור AI לדפוסי שגיאות ב-Production שצריכים להפוך למקרי בדיקה
שבועות 11 ו-12: מדידה ושיפור
- מדידת ROI: עלות הבדיקות, שיעור הדליפה ל-Production, זמן עד גילוי ותדירות פריסות
- זיהוי הפערים שנשארו בכיסוי של ה-AI, והשקעת עבודה אנושית בדיוק שם
- תיעוד האסטרטגיה, לקליטה של אנשי צוות חדשים
אבן דרך: QA מבוסס AI בשל, שעומד ביעדים. ה-ROI מחושב, ואפשר לדווח עליו.
איך משתנה צוות ה-QA
| צוות QA מסורתי | צוות QA מבוסס AI |
|---|
| 5 אנשי QA שעושים בדיקות ידניות ואוטומטיות | 2 עד 3 אנשי QA בכירים, עם כלי AI |
| 60% מהזמן על הרצת בדיקות | 20% מהזמן על הרצה, 80% על אסטרטגיה |
| צוואר בקבוק לפני כל שחרור | איכות רציפה, כחלק מה-CI/CD |
| שיעור דליפה: 25% עד 40% | שיעור דליפה: 8% עד 15% |
| בדיקות כשלב אחרי הפיתוח | בדיקות כשלב אוטומטי ב-Pipeline |
הצוות משתנה יותר משהוא מצטמצם. צריך פחות אנשים בעבודה חוזרת ויותר אנשים בעבודה אסטרטגית. החיסכון מגיע מיעילות ולא מפיטורים, ובכל זאת אפשר להגדיל את היקף הבדיקות בלי להגדיל את הצוות באותו יחס.
כמה זה עולה
כלים: 1,000 עד 3,000 דולר בחודש לפלטפורמות בדיקות AI, לפי ההיקף
הטמעה: 2 עד 3 חודשים של עבודה ממוקדת של מהנדס QA או מהנדס פלטפורמה
עזרה חיצונית (לא חובה): שותף מנוסה יכול לקצר את התוכנית מ-90 יום ל-60, כי הוא כבר עשה את זה
מה זה חוסך:
- 60% פחות זמן בכתיבת בדיקות
- ירידה של 40% עד 52% בעלויות ה-QA הכוללות, לאורך 3 שנים
- ירידה של יותר מ-70% בשיעור הדליפה ל-Production
- פי 2 עד פי 3 בתדירות הפריסות
המספרים האלה מבוססים על הניסיון המצטבר של Globalbit בפרויקטים שבהם הטמענו את הארכיטקטורה הזו. התוצאות אצלכם תלויות בנקודת הפתיחה ובמורכבות המוצר. לפני שאתם מתחילים, מדדו איפה אתם עומדים בארבעת המדדים האלה, כדי שתוכלו להראות את השינוי.
ההתנגדויות ששומעים מסמנכ״לי טכנולוגיות
"אנחנו לא מוכנים ל-QA מבוסס AI, אין לנו כמעט בדיקות"
אז אתם דווקא בעמדה הכי טובה. אין לכם חבילות בדיקות ישנות להעביר, תהליכים מקובעים לשנות, או אנשים שעובדים בשיטה הישנה כבר שנים ומתנגדים לשינוי. התחילו מהתוכנית, ובנו נכון מהיום הראשון.
"צוות ה-QA שלי יתנגד"
הציגו את זה נכון: ה-AI לוקח את העבודה שהם שונאים (רגרסיה חוזרת, תחזוקת בדיקות, השוואת צילומי מסך). הם מתפנים לעבודה המעניינת (בדיקות חקר, אסטרטגיה, ניתוח איכות). כל איש QA שעבדנו איתו העדיף את המודל מבוסס ה-AI אחרי שהתנסה בו.
"איך אני מצדיק את ההשקעה מול הדירקטוריון?"
את טיעון עלות הבאגים אפשר לכמת. מדדו במשך חודש את העלות של התקלות ב-Production, הכפילו ב-12, והראו את הירידה הצפויה עם QA מבוסס AI. ה-ROI הוא בדרך כלל פי 3 עד פי 5 בשנה הראשונה, ומדד בסיס ברור הופך אותו לתשואה שהדירקטוריון יכול לבדוק. הנה איך בונים את התיק העסקי, ואנחנו עוזרים לסמנכ״לי טכנולוגיות להרכיב אותו ל-QA מבוסס AI.
שאלות נפוצות
אפשר לעבור בהדרגה, או שצריך מעבר חד?
בהדרגה. התחילו משכבה 1 (בדיקות ויזואליות ובדיקות API שה-AI מייצר) ושמרו על התהליך האנושי הקיים. ככל שכיסוי ה-AI גדל, העבירו את האנשים מהרצה לאסטרטגיה. תוכנית ה-90 יום שלמעלה בנויה בדיוק ככה.
אפשר לקנות כלי בדיקות AI ולוותר על אנשי QA?
לא. מישהו צריך להגדיר את הכלי, לפרש את התוצאות ולכסות את מה שהוא לא יודע לבדוק. צוות שיש לו רק סוכני AI משחרר באגים בלוגיקה העסקית, באבטחה ובנגישות.
מה הטעות הכי גדולה בהטמעת סוכני בדיקות AI?
להטמיע אותם לפני שמחליטים מה נשאר באחריות האנשים. הסוכן מייצר מאות בדיקות, הצוות מניח שהכיסוי מצוין, ובאגים קריטיים בלוגיקה העסקית מגיעים ל-Production. הגדירו קודם את הגבול בין האנשים ל-AI.
באילו כלי בדיקות AI כדאי להשתמש?
השוק משתנה מהר. נכון לתחילת 2026, אנחנו בוחנים כלים מחדש בכל פרויקט, לפי הטכנולוגיות, גודל הצוות ורמת הבשלות. מה שעובד במוצר SaaS ב-React שונה ממה שעובד באפליקציית פינטק שנבנתה קודם כל למובייל. ספרו לנו על המצב שלכם.
ומה אם המוצר שלנו ברגולציה כבדה, כמו פינטק או טכנולוגיות בריאות?
QA מבוסס AI דווקא עוזר ברגולציה: ה-AI מייצר תיעוד בדיקות מקיף יותר, שומר תיעוד מלא של כל פעולה (Audit Log) ותופס רגרסיות שתהליכים ידניים מפספסים. בדיקות האבטחה והרגולציה שבידי אנשים נעשות ממוקדות יותר, כי עבודת הנפח כבר מטופלת. הטמענו את זה בהצלחה גם בסביבות עם פיקוח רגולטורי.
איך יודעים ש-QA מבוסס AI עובד?
ארבעה מדדים: שיעור הדליפה ל-Production (צריך לרדת ביותר מ-50%), זמן כתיבת בדיקות (צריך לרדת ביותר מ-60%), תדירות הפריסות (צריכה לעלות פי 2 עד פי 3) ועלות ה-QA לכל שחרור (צריכה לרדת ב-30% עד 50%). אם המספרים לא זזים אחרי 90 יום, צריך לתקן את הארכיטקטורה. את מסגרת המדידה הזו אנחנו מספקים בכל פרויקט.